
Annonce – sponsoreret indhold.
EU AI Act tidsfrist virksomhed er et søgeord, der afspejler en reel usikkerhed hos danske ledere: Hvornår gælder reglerne egentlig for os, og er vi allerede omfattet? Svaret er, at forordningen træder i kraft trinvist mellem 2024 og 2027, og at de første forpligtelser allerede er aktive. For mange virksomheder betyder det, at de teknisk set er underlagt krav, de ikke kender til — fordi AI-funktioner er gledet ind i deres systemlandskab via SaaS-opdateringer, copilot-integrationer og automationsmoduler, ingen formelt har godkendt.
Hvorfor EU AI Act tidsfristerne forvirrer almindelige virksomheder
EU AI Act er ikke én deadline, men en trappe af ikrafttrædelsesdatoer, der afhænger af systemets risikoklasse og virksomhedens rolle. Det gør det svært at svare entydigt på, hvornår man skal handle. Forordningen skelner mellem fire risikoniveauer — uacceptabel, høj, begrænset og minimal risiko — og kravene til dokumentation, tilsyn og menneskeligt opsyn varierer markant.
Dertil kommer, at forpligtelserne rammer forskelligt, alt efter om din virksomhed er udbyder (udvikler AI-systemet), deployer (tager det i brug i egen drift) eller blot bruger af en funktion, en leverandør har aktiveret. Mange danske vækstvirksomheder falder i kategorien deployer uden at vide det — simpelthen fordi de anvender tredjepartssoftware med indlejret AI.
Overblik er forudsætningen for at kunne handle rigtigt. Uden en konkret kortlægning af, hvilke AI-systemer der allerede kører i produktion, er det umuligt at vurdere, hvilke tidsfrister der gælder. En AI audit af virksomhedens systemer giver netop det faktiske billede — en samlet liste over AI-aktiver, deres risikoklassificering og de compliance-gap, der skal lukkes.
De vigtigste datoer i EU AI Act tidslinjen
Forordningen blev vedtaget i 2024, og de første regler er allerede trådt i kraft. Her er de centrale milepæle, du skal kende:
- Februar 2025: Forbud mod AI-systemer med uacceptabel risiko gælder. Det omfatter blandt andet social scoring, manipulation af sårbare grupper og visse former for biometrisk identifikation i realtid.
- August 2025: Krav til generelle AI-modeller (GPAI) træder i kraft, herunder dokumentationspligt for udbydere af store sprogmodeller.
- August 2026: Hovedparten af forordningens krav gælder — især reglerne for højrisiko-AI-systemer, der bruges inden for HR, kreditvurdering, sundhed og kritisk infrastruktur.
- August 2027: Fuld håndhævelse af alle bestemmelser, inklusive systemer, der allerede var på markedet før forordningen.
For de fleste danske virksomheder er august 2026 den kritiske dato. Men vær opmærksom: Hvis du allerede anvender højrisiko-systemer — fx til rekruttering, performancevurdering eller automatiserede beslutninger om kunder — kan du allerede være i en gråzone, hvor tilsynsmyndigheder forventer, at du har styr på din dokumentation.
AI-funktioner der glider ind uden formel stillingtagen
Et af de mest oversete problemer er, at AI ikke længere kun er noget, man aktivt køber og implementerer. AI-funktioner leveres som en del af produkter, virksomheder allerede bruger — ofte uden at nogen i organisationen formelt har godkendt dem.
Typiske eksempler, der rammer danske virksomheder:
- Copilot-funktioner i Microsoft 365: Automatisk tekstgenerering, møderesumeer og e-mail-forslag aktiveres som en del af licensen, ikke som et separat tilkøb.
- AI-drevet chatbot i kundeservicesystem: SaaS-leverandøren opdaterer platformen, og pludselig besvarer en AI-agent kundehenvendelser uden eksplicit beslutning fra ledelsen.
- Automatiseret screening i HR-software: CV-sortering og kandidatrangering sker med maskinlæringsalgoritmer, der klassificeres som højrisiko under EU AI Act.
- Prædiktive analyser i CRM: Lead scoring og churn-forudsigelser baseret på AI, der træffer eller forbereder beslutninger med kommerciel betydning.
Problemet er ikke, at virksomhederne handler uagtsomt. Det er en naturlig konsekvens af, hvordan software udvikler sig. Men EU AI Act stiller krav til dokumentation og tilsyn — og det kræver, at I ved, hvad I har, inden I kan vurdere, hvad I skylder.
Sådan vurderer du selv, om din virksomhed er i risikozonen
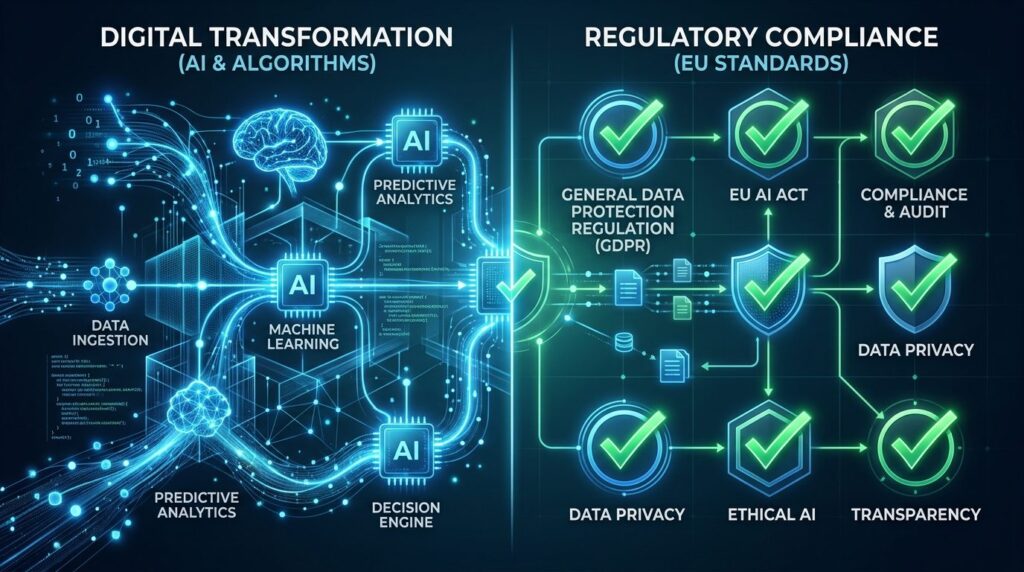
Du kan starte med en simpel selvvurdering, der afdækker, om I sandsynligvis er omfattet af forordningens krav. Stil disse spørgsmål internt:
- Hvilke SaaS-produkter har I opdateret inden for det seneste år? Tjek release notes for omtale af AI, maskinlæring, automatisering eller intelligente funktioner.
- Træffer jeres systemer beslutninger, der påvirker personer? Det kan være ansættelser, kreditvurderinger, adgangskontrol eller kundesegmentering.
- Har I aktiveret copilot- eller assistentfunktioner i jeres produktivitetsværktøjer? Mange organisationer har det uden at have dokumenteret ejerskab eller risiko.
- Modtager I data fra tredjeparter, der anvender AI til at berige eller klassificere oplysningerne? I kan være deployer af et system, I ikke selv driver.
- Har bestyrelsen, revisoren eller en partner spurgt til jeres AI-governance? Hvis ja, er det et signal om, at omverdenen allerede forventer, I har styr på det.
Hvis blot ét af disse spørgsmål giver et usikkert svar, er der god grund til at undersøge nærmere. EU AI Act definerer ikke kun de systemer, I selv har bygget, men også dem I anvender — uanset om I aktivt har valgt dem.
Hvad sker der, hvis du ikke har overblik inden fristen?
Konsekvenserne af manglende compliance afhænger af overtrædelsens karakter. Forordningen opererer med bødeniveauer, der kan nå op på 35 millioner euro eller 7 procent af global årsomsætning for de alvorligste overtrædelser. For de fleste danske virksomheder er det dog ikke bøderne, der udgør den primære risiko — det er de operationelle og kommercielle konsekvenser.
En virksomhed, der ikke kan dokumentere sin AI-governance, risikerer:
- At miste adgang til offentlige udbud, hvor compliance bliver et krav
- At større kunder stiller spørgsmål, I ikke kan besvare
- At revisorer eller bestyrelsesmedlemmer eskalerer manglende dokumentation
- At stå uden overblik, når en konkret hændelse kræver hurtig reaktion
For vækstvirksomheder, der arbejder på at skalere, kan manglende governance blive en flaskehals i forhandlinger med investorer, partnere og enterprise-kunder. Det handler ikke kun om at undgå straf — det handler om at kunne dokumentere, at I driver en ansvarlig virksomhed.
Næste skridt: Fra usikkerhed til konkret handling
Hvis du sidder med en fornemmelse af, at din virksomhed sandsynligvis har AI-systemer i drift, men ikke ved præcist hvilke, er du ikke alene. De fleste organisationer undervurderer omfanget, fordi AI-funktioner glider ind som en del af produkter, de allerede bruger.
Det første skridt er at skabe overblik. Uden en konkret kortlægning af jeres AI-aktiver er det umuligt at vurdere, hvilke tidsfrister der gælder, og hvilke gap der skal lukkes. Har I brug for et afgrænset forløb med fast pris og klar leverance, kan en ekstern audit give jer det faktiske billede på 1-2 uger — inklusiv klassificering, gap-analyse og en 90-dages handlingsplan, I kan handle på med det samme.
EU AI Act er ikke fremtid. Forordningen er gældende ret, og de første forpligtelser er allerede aktive. Spørgsmålet er ikke, om din virksomhed bliver omfattet — men om du ved det, inden tilsynet eller en kunde spørger.


